
ISO 31000 與風險量化的整合應用
許多企業在建立風險管理制度時,大多會參考 ISO 31000 的架構,從風險識別、分析、評估,一直到後續的風險處理與監督。但如果公司希望進一步把風險量化納入管理制度時,可能就會面對到量化是要在哪個階段執行。是另外建立一套風險量化制度呢?還是在原本的作業流程中增加分析方法呢?這問題其實在之間的FAIR證照班上曾討論過。然而,從 ISO 31000 的架構來看,兩者其實並不需要分開。
ISO 31000 提供的是企業管理風險的流程,而風險量化則可以在這個流程中,提供更進一步的分析資訊。所以大家在想的,便是在哪個階段開始進行量化,並且要如何運用量化後之結果。
一、風險情境設定
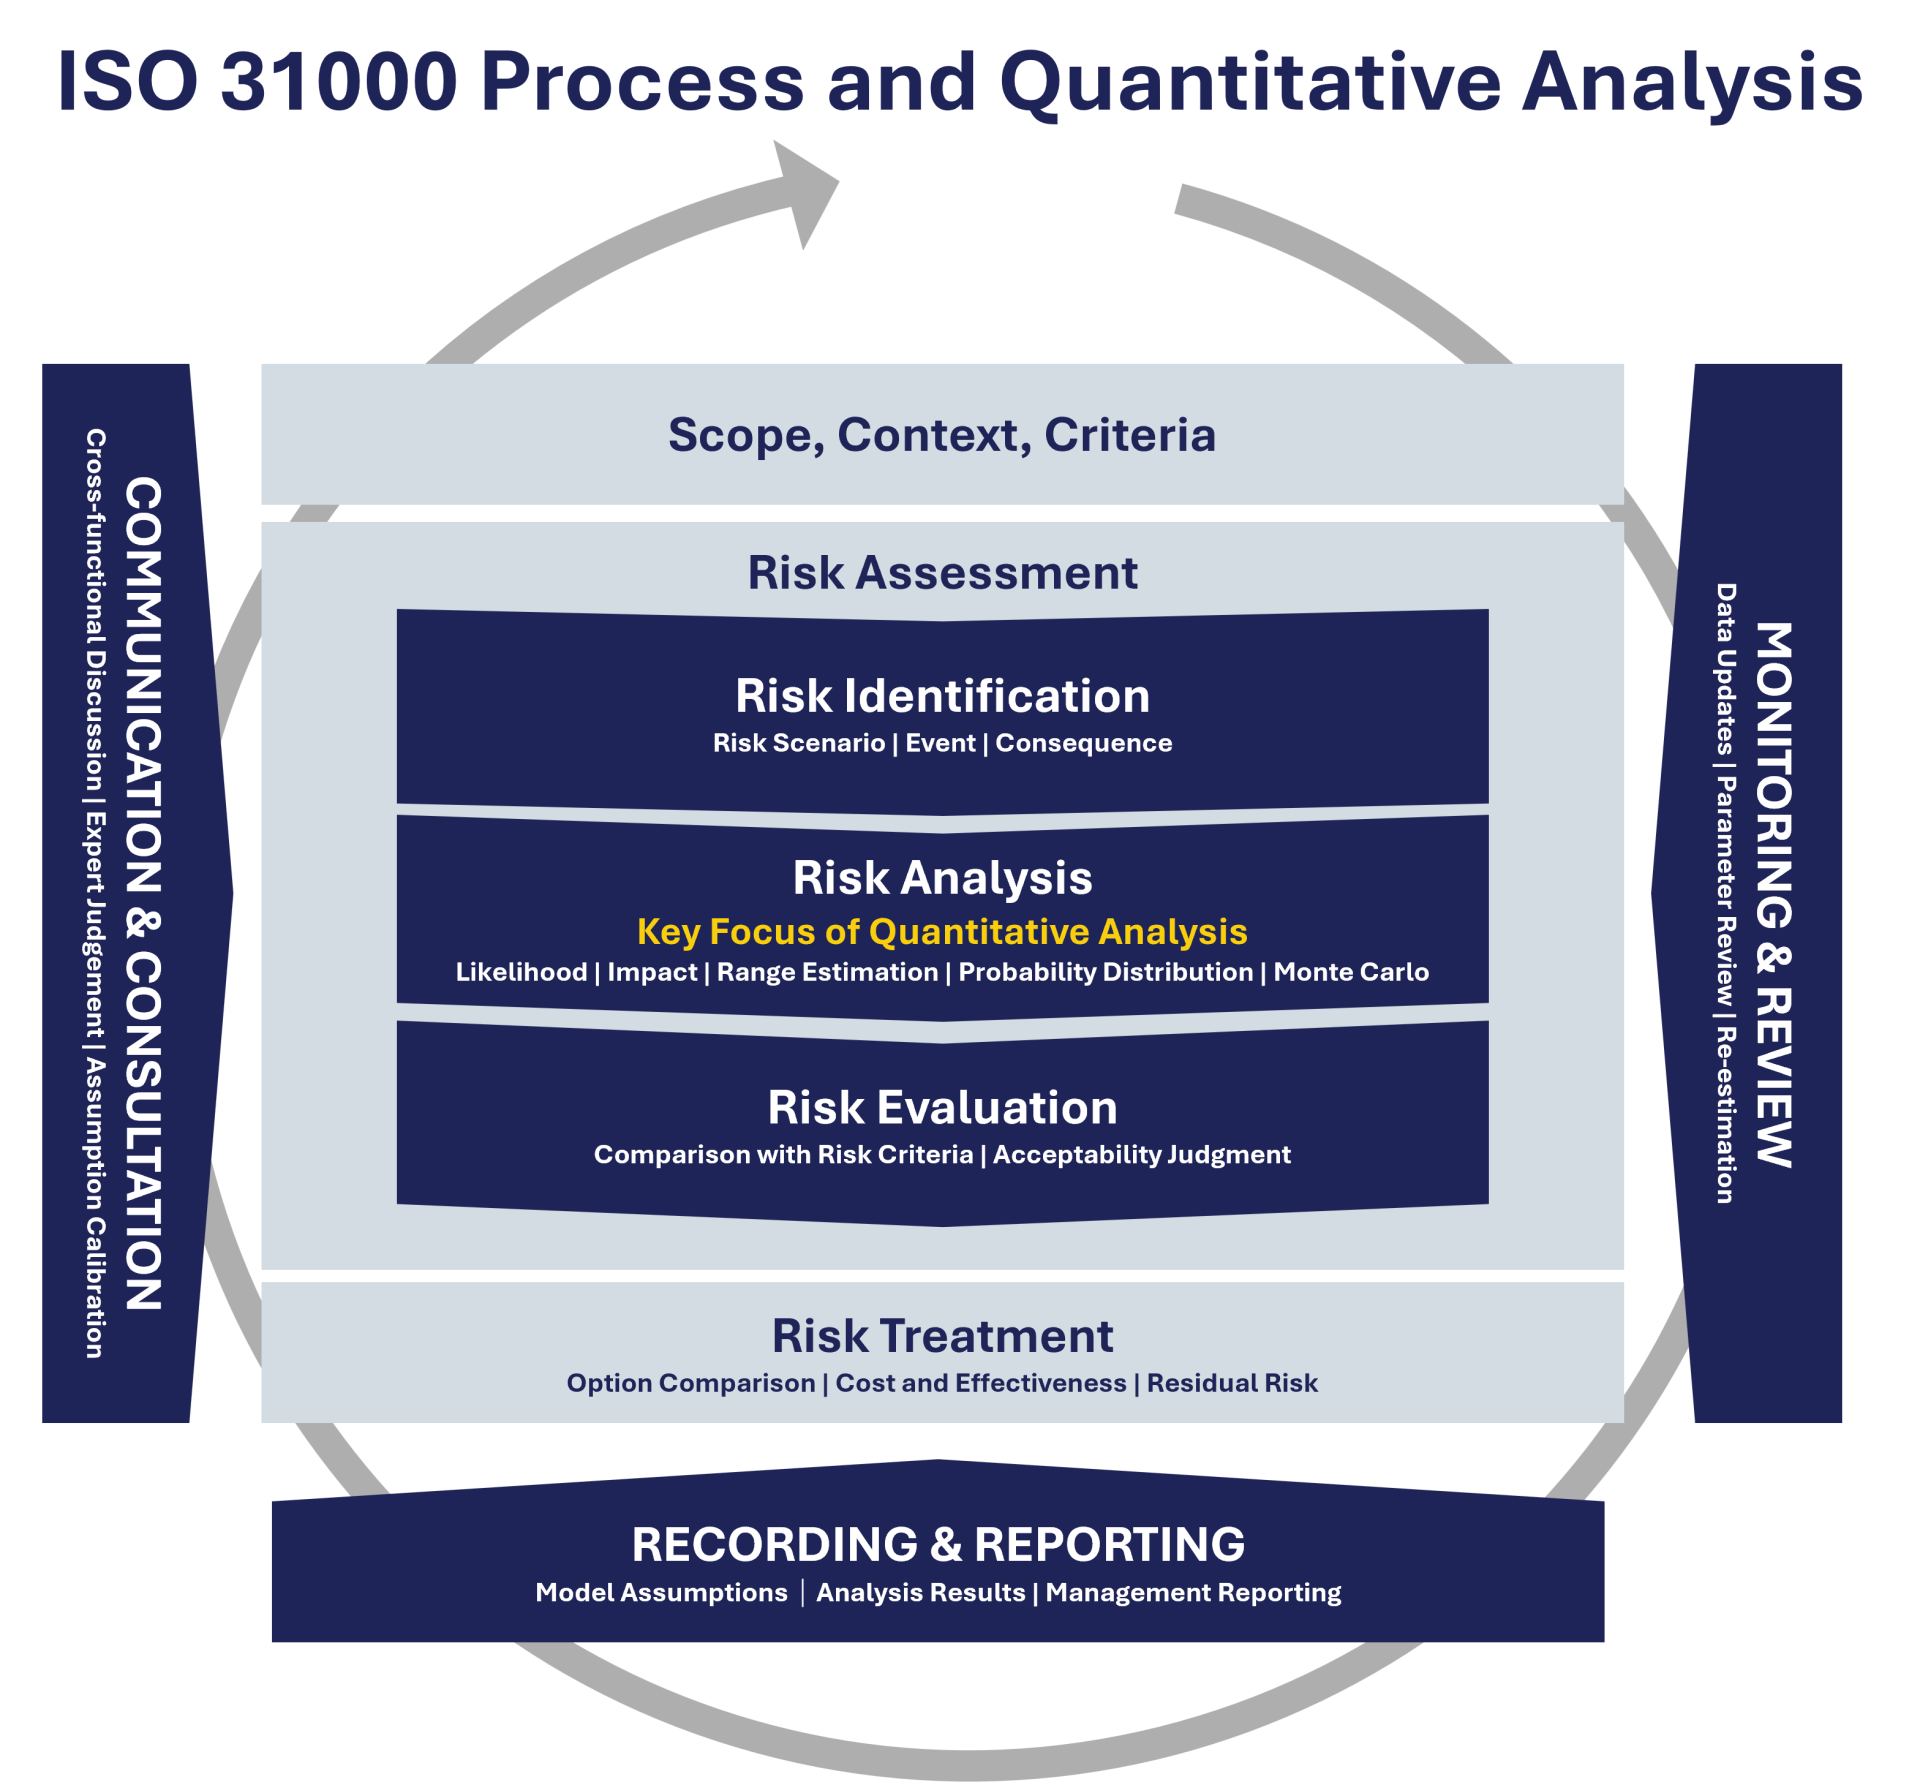
ISO 31000 在 Risk Assessment 前,要求組織考量 Scope、Context and Criteria,也就是確認風險管理的範圍、內外部情境,以及後續評價風險時使用的準則。同樣地,這些內容對風險量化同樣重要。
例如,公司希望分析供應鏈風險,但供應鏈風險本身涵蓋的範圍很廣。像是主要供應商停工、原物料價格上漲、港口塞港或國際運輸延誤,都可能被歸在供應鏈風險之下,但每一種情境的發生原因、可能性及造成的影響都不相同。因此如果要進一步做量化,就需要先界定要分析的風險情境。例如,可以將風險描述為:「主要供應商因颱風停工,導致關鍵零組件連續兩週無法供貨。」
因為在 Risk Identification 階段,企業需進一步辨識事件的來源、原因、可能造成的後果,以及目前可能受到影響的業務活動。供應商停工會影響哪些產品?是否有替代的供應來源?缺貨期間可能影響多少銷售?是否需要緊急採購或改變物流方式?這些資訊都會直接影響後續量化時所使用的假設與參數。因此,風險描述的方式也會影響量化分析的品質。
二、Risk Analysis 是量化方法主要使用的階段
完成 Risk Identification 後,Risk Analysis 會針對已辨識出的風險進一步分析,包括事件發生的可能性、可能造成的後果、不確定性,以及現有控制措施與其有效性。量化方法在這個階段就可以提供較多的資訊了。
以前面的供應商停工為例,企業可能會進一步去了解以下問題:
- 這類事件大約多久可能發生一次?
- 如果發生的話,停工可能持續多久?
- 不同的中斷時間可能造成多少營收損失?
- 公司目前的安全庫存可以撐多久?
- 替代供應商是否可以降低部分損失?
- 除了營收之外,是否還會增加緊急採購、物流或人力成本?
如果公司過去曾發生過供應商中斷、延遲交貨或緊急採購之狀況,當時留下來的資料就可以拿來進行做估算。但如果資料不多時,也可以搭配外部資料、產業資訊、或由內部專家來做判斷。
雖然這方法叫做量化,但量化結果也不一定只能以單一數字呈現。例如,公司可能估計一次供應中斷造成的損失大約落在500萬元至3,000萬元之間。這樣的區間也已經比單純使用「影響甚鉅」來得清楚。如果企業需要了解不同結果出現的可能性,還可以使用機率分布,並搭配 Monte Carlo Simulation 等方法進行模擬。最後得到的結果可能包括一般情況下的損失範圍,以及在較嚴重情境下可能出現的損失程度。
當然,每一項風險所需要分析的深度並不相同。有些風險透過定性分析就已經足以做為管理決策之依據,有些風險涉及較大的財務影響、重大投資或高度不確定性,就可能需要進一步量化。因此,企業可以依照風險的重要程度與實際管理需求,選擇適合的分析方式。
三、Risk Evaluation 需要搭配 Risk Criteria
Risk Analysis 完成後,下一個階段是 Risk Evaluation。
Risk Evaluation 的工作,是將 Risk Analysis 的結果與 Risk Criteria 進行比較,協助企業判斷目前的風險程度是否可以接受,以及是否需要進一步處理。例如,公司經過量化分析後發現,某項供應鏈中斷風險的年度損失中位數約為2,000萬元,在較嚴重的情境下可能超過8,000萬元。這些數字可以用來描述風險的程度,但企業還需要判斷這樣的結果是否可以接受。因為8,000萬元的損失,對不同規模的公司會有不同的影響。如果公司一整年的獲利只有一億元,這樣的損失變極有可能對營運造成衝擊,因此這時就需要搭配使用 Risk Criteria。
Risk Criteria 是組織用來評價風險重要程度的判斷基準。企業可以依據自身的經營目標、財務能力、營運需求、法令要求,以及其他管理上的考量來做設定。不過有些風險也很難只用錢來判斷,例如涉及員工安全、重大違規或個資事件時,企業可能會設定更嚴格的標準。
因此,風險量化提供的是分析結果,而Risk Evaluation則是將這些結果放回企業本身的管理情境中進行判斷。同樣的損失金額,在不同企業裡可能會得到不同的評價結果,原因就在於各公司的目標、資源及風險承受能力並不相同。
四、Risk Treatment 也可以使用量化結果
當 Risk Evaluation 顯示某項風險需要進一步處理時,企業就會進入Risk Treatment階段。同樣以前面的供應鏈中斷為例,假設公司考慮增加第二供應商、提高安全庫存、調整採購策略,或透過合約與保險安排降低部分財務影響等措施,而這些措施對對風險產生的效果都不大相同。增加第二供應商可能可以降低供應完全中斷的可能性;提高安全庫存可以延長公司在供應中斷時的緩衝時間;保險則可能降低部分財務損失,但無法解決產品缺貨所造成的營運影響。
如果說前面的 Risk Analysis 已經建立相關的量化模型,那企業便可以把不同處理措施的做法放進分析中,並重新估計風險。例如:
- 增加第二供應商後,事件發生的可能性會降低多少?
- 提高安全庫存後,中斷兩週所造成的損失可能下降多少?
- 執行改善措施後,剩餘風險大約落在哪個範圍?
這些資訊可以讓管理階層了解不同 Risk Treatment 措施可能帶來的效果。因為傳統風險矩陣可能呈現的方式是「改善前為高風險、改善後為中風險」,量化分析則可以補充改善幅度、損失範圍及剩餘風險等資訊。
五、量化結果也需要持續溝通、紀錄與檢視
ISO 31000 的風險管理流程除了前面的階段之外,還包括 Communication and Consultation、Monitoring and Review,以及 Recording and Reporting。這些機制同樣會影響風險量化的運作品質。
在 Communication and Consultation 方面,量化過程常需要不同部門提供資料與專業判斷。例如供應商中斷可能持續多久、替代供應來源需要多少時間、事件可能造成哪些額外成本,都可能需要業務、採購、財務或其他相關單位來共同確認。當分析結果出爐後,也需要透過適當的溝通方式,讓管理階層了解數字所代表的意義,以及其中仍存在的不確定性。
Recording and Reporting 則和量化過程的可追蹤性有關。像是模型使用了哪些資料、採用了哪些假設、估計區間要如何設定、專家判斷來自哪些單位等等,都應該留下適當的紀錄。當後續需要重新檢視或更新模型時,才能了解原本分析的組成分式。
Monitoring and Review 則是要持續檢視上述資料、假設與分析結果是否仍然適用。因為供應商的財務狀況可能會改變,公司也可能增加備援來源,市場環境也可能出現新的變化。當取得新的事件資料後,也可以執行 Risk Analysis,調整原本的估計。
因此,風險量化完成後仍需要持續維護。透過溝通、紀錄與檢視,企業可以讓量化結果保有可理解性、可追蹤性與時效性。
六、將量化方法納入既有風險管理流程
ISO 31000 提供一套完整的風險管理流程,當企業導入量化方法時,則可以依照各階段的需求加入適合的方法。
在 Scope、Context and Criteria 階段,先確認分析範圍與後續評價風險所使用的準則;Risk Identification 負責辨識風險來源、事件及可能後果,並建立後續分析所需要的風險情境;Risk Analysis 可以依照需要使用定性、半定量或定量方法,估算事件發生的可能性、影響程度及相關的不確定性;到了 Risk Evaluation,再將分析結果與 Risk Criteria 進行比較,判斷目前的風險程度是否需要進一步處理;進入 Risk Treatment後,原有的量化分析也可以用來比較不同處理方案及處理後的剩餘風險;最後,透過Communication and Consultation、Monitoring and Review,以及 Recording and Reporting 持續更新資料、假設與分析結果。
因此,哪些項目需要量化、分析要做到多深,則可以依照風險的重要性、可取得的資料及管理階層的決策需求來決定。
本文轉錄自作者LinkedIn之公開發表文章 ISO 31000 與風險量化的整合應用