2026年第2季會員例會成果分享|建立共同的風險決策語言
在4月的最後一天,台灣企業風險治理及量化協會順利完成了 2026 年第2季會員例會。本次活動首次以全線上方式舉行,主題聚焦於 Open FAIR、內部控制、個資保護,以及組織風險溝通,希望從不同角度來探討企業如何將風險從制度要求與控制活動,進一步轉化為大家共通的管理語言。
在第一場分享中,勤業眾信的 Ian 邱彥彰經理,從個資外洩事件與內部控制談起,帶領與會者思考,當企業已經有制度、政策與合規要求時,為什麼風險事件還是有可能會發生?也就是說,控制的存在,並不等於風險已被有效降低。更重要的是,組織能否理解風險發生的原因、可能造成的損失,以及控制措施真正能帶來多少風險降低效果。
Ian 也進一步介紹 FAIR 方法論,如何用來協助企業將風險拆解為更清楚的分析架構,並透過財務語言呈現風險暴露、損失幅度與控制效益。對董事會與管理階層而言,風險量化的價值不只是算出一個數字,而是讓資源配置與風險處理的討論更具體,也更容易形成決策共識。
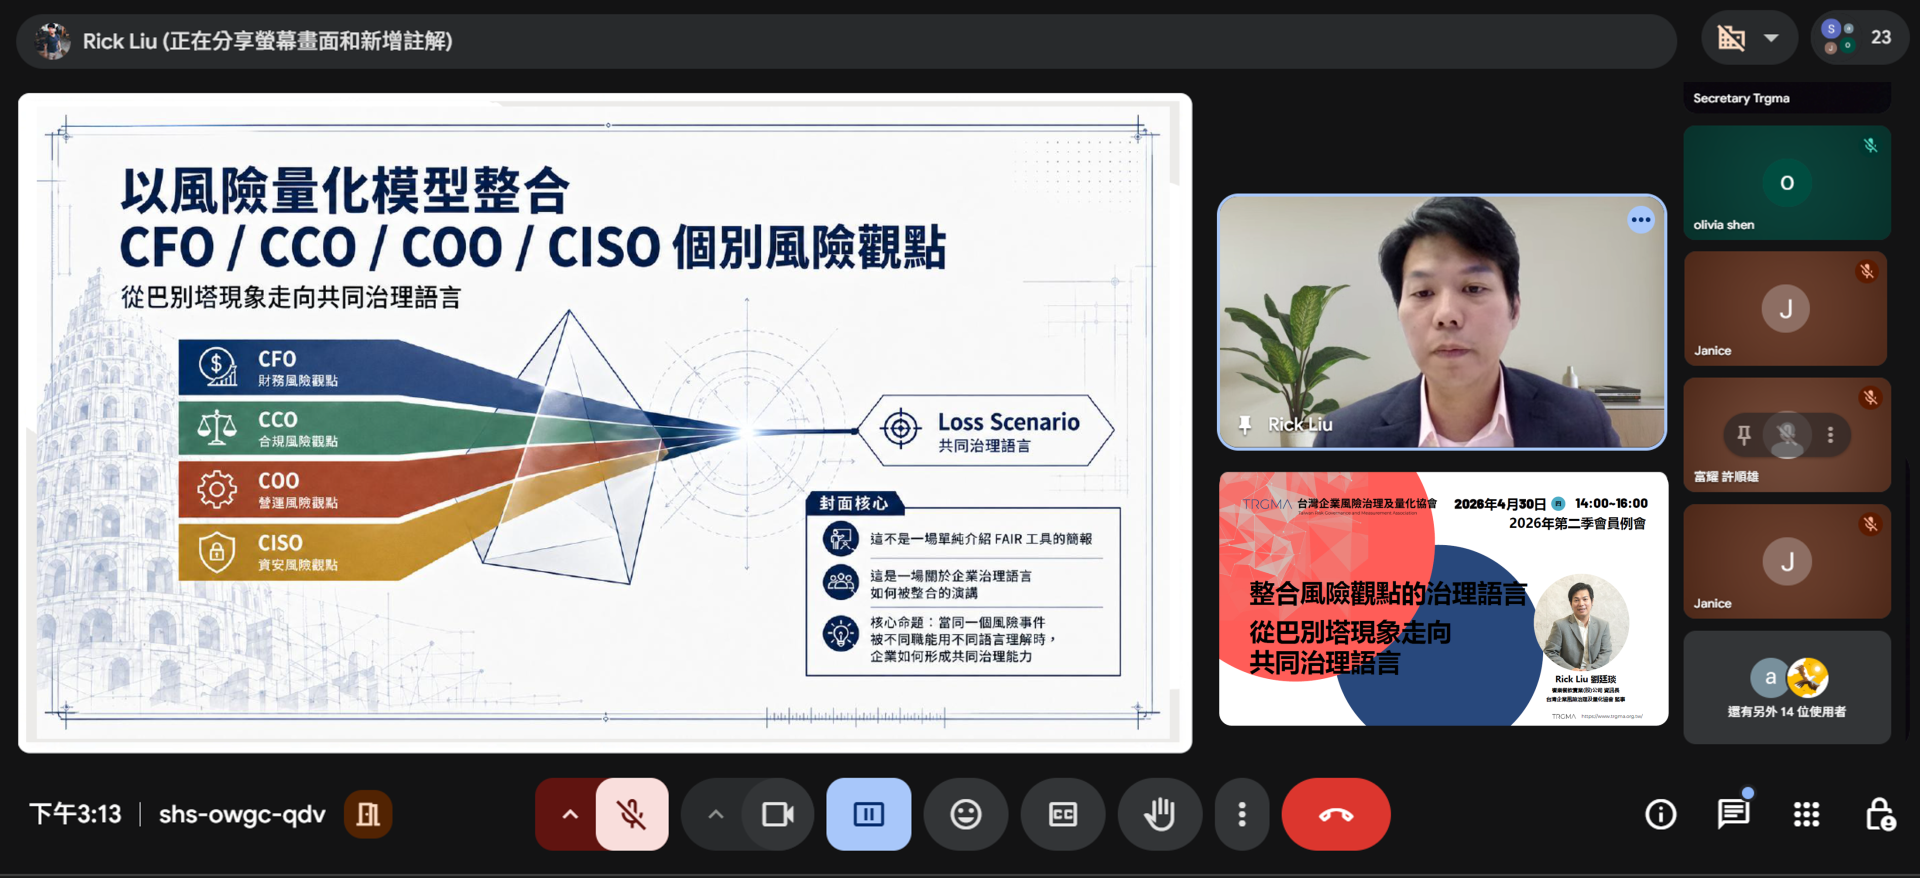
第二場分享則由Q burger 的 Rick 劉廷琰資訊長從組織治理語言的角度切入。Rick 提醒我們,在企業裡,不同角色其實都在談風險,但使用的語言往往不盡相同。財務主管關心損失與投資效益,法遵主管關心責任與義務,營運主管關心流程中斷與服務穩定,資安主管則關心威脅、弱點與控制缺口。
當這些語言無法被整合時,企業便容易陷入各說各話的情境。也因此,建立共同的風險治理語言,便成為企業提升決策品質的重要基礎。FAIR 的價值不只是量化模型,也可以被視為一種翻譯工具,協助不同角色在同一個基礎上理解風險、討論風險,並共同面對未來可能發生的損失情境。
對本協會而言,這次例會再次回到一個核心問題:
風險管理的目的,不只是完成制度、通過稽核或符合規範,而是協助組織做出更好的判斷。當風險可以被清楚描述、被合理量化,並被不同部門共同理解時,企業才更有機會將風險治理真正連結到策略、資源配置與管理決策。