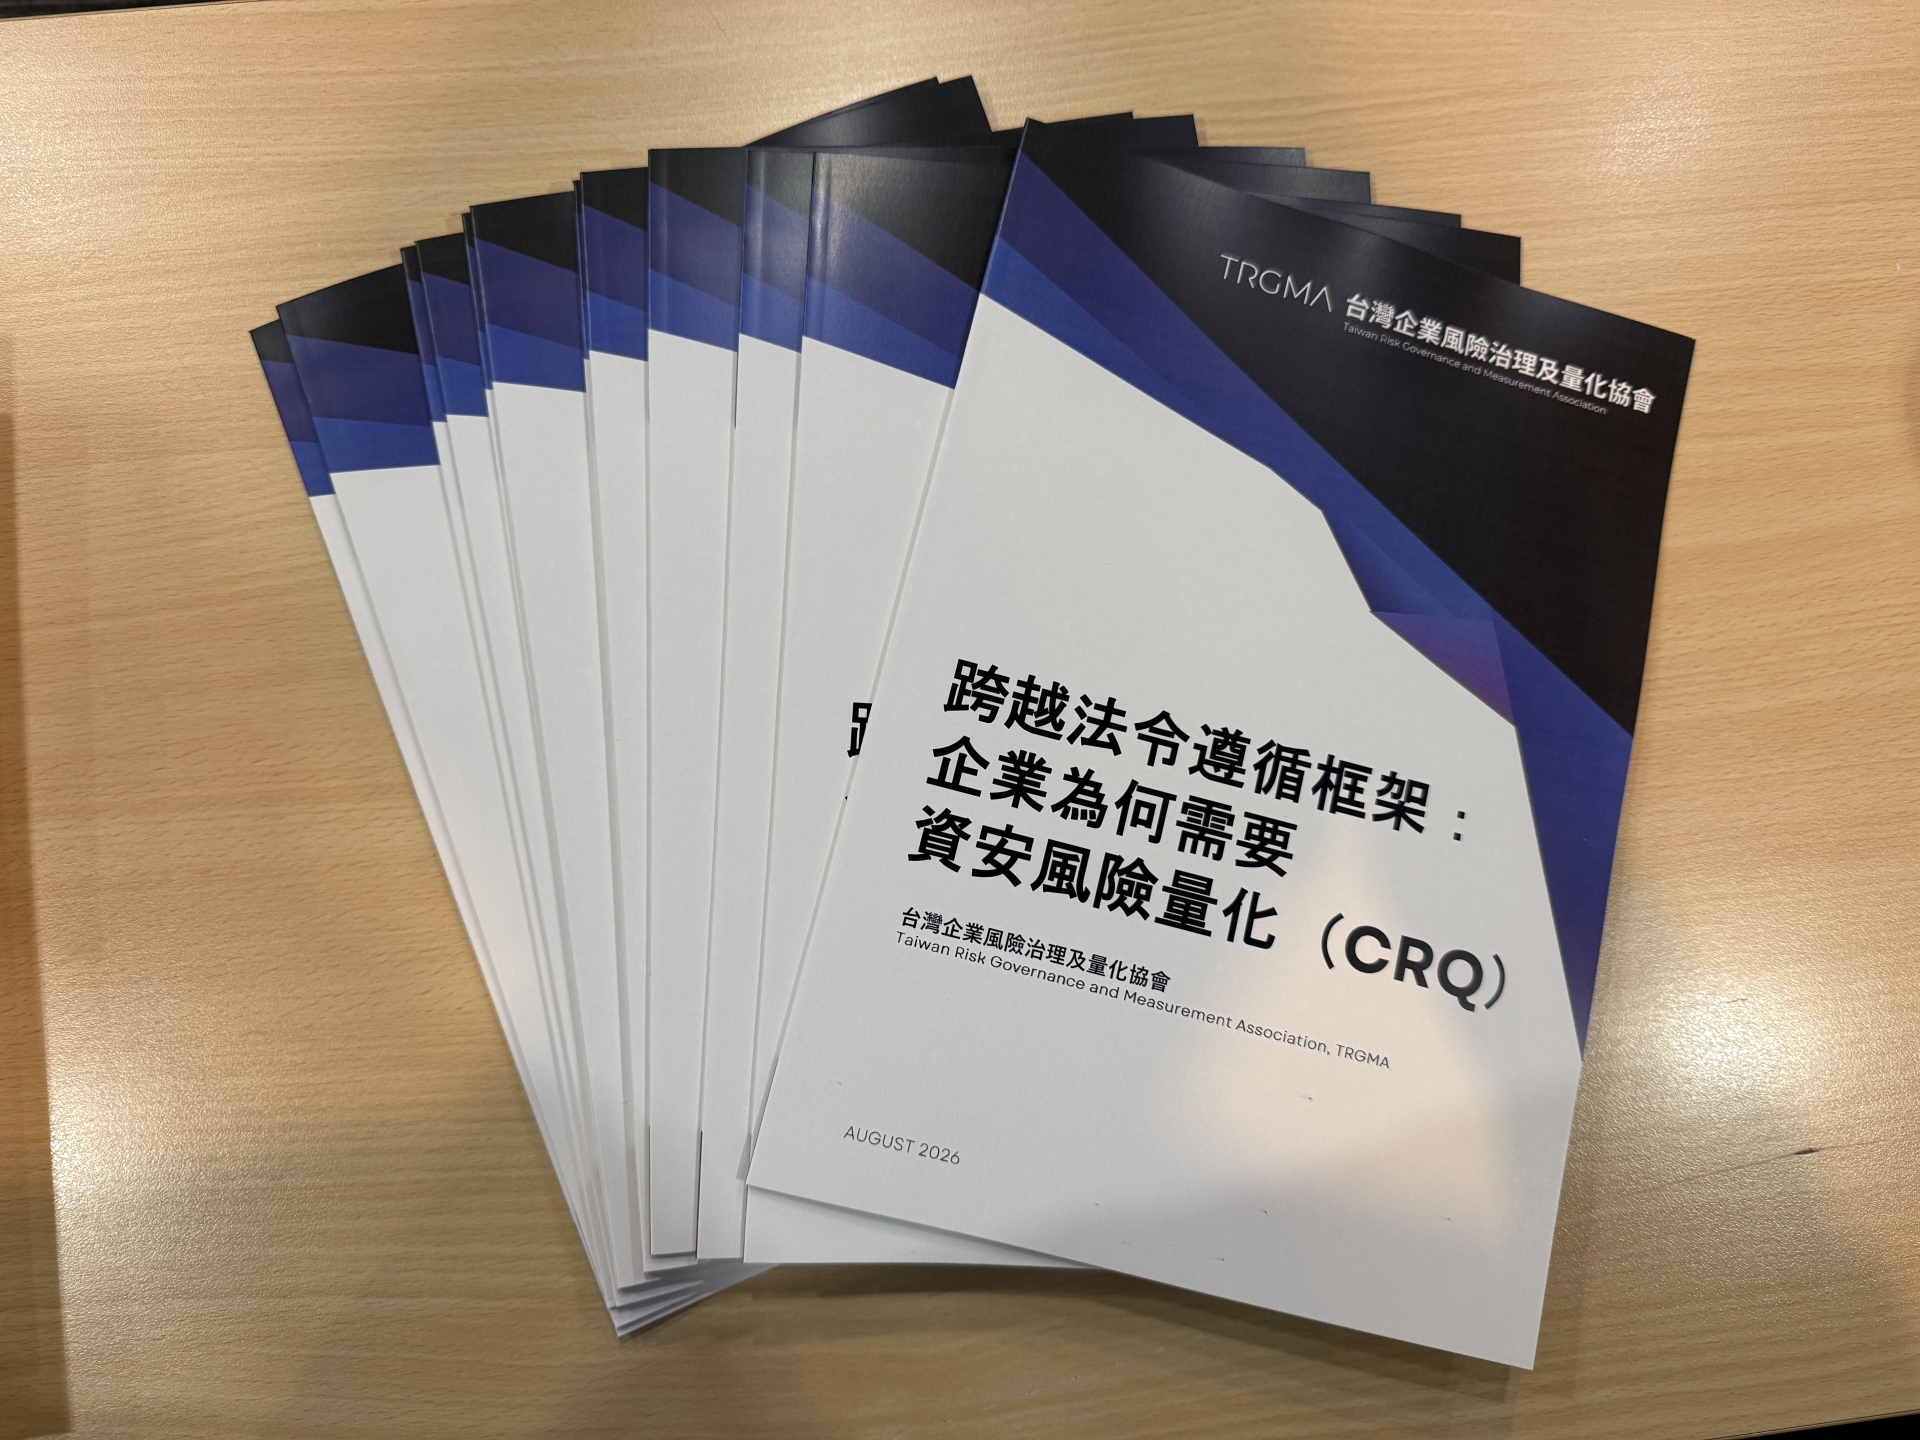
「跨越法令遵循框架:企業為何需要資安風險量化(CRQ)」白皮書發佈
台灣企業風險治理及量化協會首本白皮書發佈
近年來,資安已不再只是資訊部門的技術議題,而是公司內共同關注的企業風險。隨著各類資安事件影響範圍擴大、法令遵循要求提高,以及企業對數位科技的依賴日漸加深,公司在面對資安議題時,便需要能用來協助判斷風險大小、處理優先順序與資安投入之資訊。
台灣企業風險治理及量化協會(TRGMA)本次發佈之白皮書《跨越法令遵循框架:企業為何需要資安風險量化(CRQ)》,便希望透過較容易理解的方式,協助國內企業認識風險量化的基本觀念,並思考如何將資安風險從技術與法令遵循討論,進一步連結至企業風險管理、資源配置與公司的經營決策。
CRQ,也就是 Cyber Risk Quantification,對許多剛開始接觸風險量化的企業而言,可以是一個相對好入手的起點。相較於直接導入完整方法論或複雜模型,CRQ 的重點在於協助企業重新理解資安風險:不單單只是判斷風險是高、中、或低,也能夠進一步思考事件可能發生的可能性、可能造成的財務影響,以及不同資安投入是否能有效降低風險。
這份白皮書提供企業一個思考的起點,讓企業可以先從具體情境開始模擬,例如勒索軟體攻擊、重要系統服務中斷或資料外洩,透過跨部門討論、專家判斷與區間估算,逐步建立可討論、可比較的風險判斷基礎。
這份白皮書也設計了幾個簡單的自評問題,協助企業初步檢視目前的蒐集到的風險資訊是否足以支援管理決策。例如:我們是否能估算重要系統停機一小時可能造成的營運或財務損失?我們是否能將勒索軟體、資料外洩等常見資安事件,轉換為發生可能性與財務影響?
如果上述問題目前還沒有明確答案,代表企業或許可以開始思考,是不是考慮來使用 CRQ 的方式重新整理風險資訊。
本白皮書內容主要包括以下重點:
1. 為什麼企業需要重新看待資安風險
2. CRQ 如何改變資安風險討論的方式
3. 企業如何從單一情境開始,讓 CRQ 用於管理決策
TRGMA 期望透過本白皮書,讓更多企業開始思考:資安投入不只是成本,也是一種資本配置;資安治理不只是符合法規與控制要求,也應該能協助管理階層來判斷風險、排序優先事項,並做出更適當的資源配置決策。
歡迎企業決策者、風險管理、資安、法遵、財務、內稽內控與公司治理等領域的專業人士閱讀本白皮書,並作為企業內部討論資安風險量化的第一步。
下載白皮書:《跨越法令遵循框架:企業為何需要資安風險量化(CRQ)》