-
 災害損失的尾巴有多厚?從洛杉磯野火看尾部風險
2026-10-16
台灣企業風險治理及量化協會 郭勁 Akers C. Kuo 秘書長
重大災害造成的損失,可能遠超過企業過往的經驗。透過洛杉磯野火案例與損失分布圖解,認識尾部風險及厚尾分布,並探討企業如何將少見的大額損失納入投保考量,搭配保單條件,評估保障是否足夠,以及需要自行承擔的財務負擔。
-
 ISO 31000 與風險量化的整合應用
2026-09-29
台灣企業風險治理及量化協會 郭勁 Akers C. Kuo 秘書長
本文探討 ISO 31000 與風險量化的整合應用,說明量化方法如何納入風險識別、分析、評價與處理流程,並延伸至溝通、監督及紀錄報告,提升風險資訊的管理與決策應用。
-
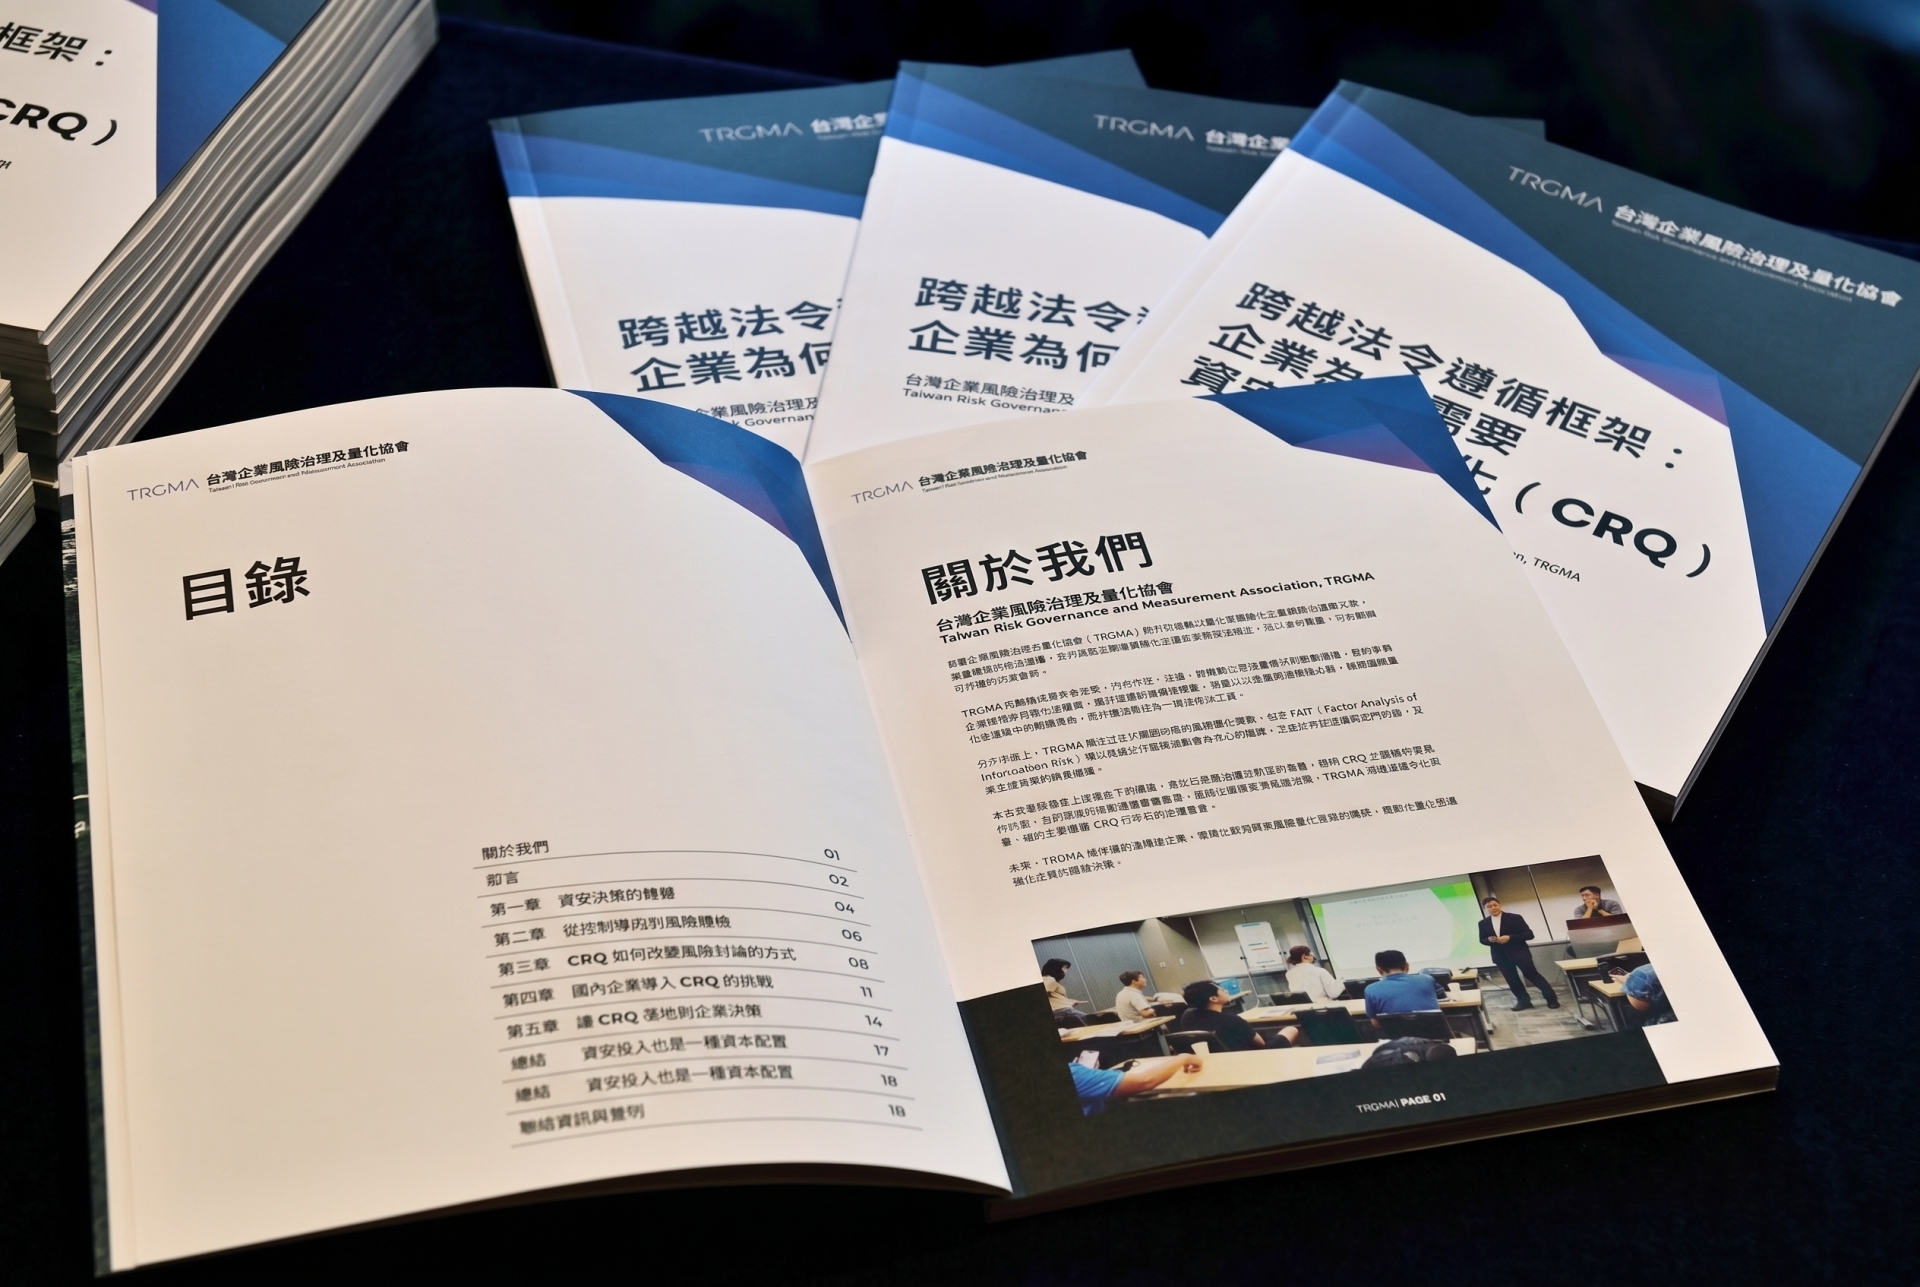 跨越法令遵循框架:企業為何需要資安風險量化(CRQ)白皮書
2026-08-26
台灣企業風險治理及量化協會 郭勁 Akers C. Kuo 秘書長
CRQ 是一種以情境為基礎的風險分析方法,透過結構化的方式,將資安事件可能發生的情境、發生的可能性與損失影響,轉換為可比較、可討論的風險資訊。此白皮書為協會首份白皮書,期望能讓第一次接觸風險量化的人,了解CRQ可以解決甚麼問題。
-
 當 AI 成為決策者的幕僚:誰決定?誰挑戰?誰負責?
2026-08-20
台灣企業風險治理及量化協會 劉廷琰 Rick Liu 監事
生成式 AI 雖大幅降低知識、分析與決策成本,卻也可能讓決策權力過度集中,削弱原有的專業制衡。企業治理不應只關注 AI 的錯誤與資安風險,更應明確區分決策權、挑戰權與責任歸屬,避免 AI 成為確認偏誤與權威幻覺的放大器。
-
 從國內企業系統存取權限販售事件,重新檢視第三方供應商風險管理
2026-07-26
台灣企業風險治理及量化協會 郭勁 Akers C. Kuo 秘書長
地下論壇販售國內企業系統存取權限,引發企業重新檢視自身是否受影響。本文進一步說明,風險盤點也應涵蓋具有系統、資料與營運連結的第三方供應商,並介紹 FAIR-TAM 如何協助企業辨識、比較與排序第三方風險。
-
 FAIR CRQ與ISO 27001之整合
2026-01-29
台灣企業風險治理及量化協會 劉威巡 Benson Liu 監事
本文說明 FAIR CRQ 如何與 ISO 27001 結合,將定性風險轉化為可量化的財務指標,協助企業以數據支持資安治理、資源配置與決策溝通,實現治理與量化並重的風險管理模式。
-
 Cyber Risk Quantification (CRQ) 不只是風險的模型,它是高階主管溝通風險的共同語言
2025-12-23
台灣企業風險治理及量化協會 楊博裕 Prometheus Yang 副理事長
CRQ 是高階主管溝通資安風險的共同語言,能把威脅轉化為可理解的財務影響,避免決策只憑感覺。它幫助組織在多重風險中做出優先順序、說清楚資安投資價值,並持續以決策視角追蹤風險變化。
-
 企業導入CRQ最常遇到的六項挑戰
2025-12-08
台灣企業風險治理及量化協會 楊博裕 Prometheus Yang 副理事長
企業導入 CRQ 的挑戰不在工具,而在治理與文化成熟度。常見的問題包括偽量化、缺乏跨部門參與、控制效果未量化與誤解風險概念等。CRQ 強調可辯護的的量化與治理落地,需跨部門共創,才能支援決策、提升風險治理品質。
-
 從風險治理探討某能源科技公司火災事件
2025-12-01
台灣企業風險治理及量化協會 許順雄 創會理事長、富耀會計師事務所所長
整起火災事件暴露風險治理缺失,包含控制措施未落實、消防系統失靈及保險策略誤判,最終造成巨額損失。事件提醒企業需健全風險管理政策、強化控制執行並導入量化評估,以提高決策品質並有效掌握威脅與機遇。
-
 FAIR CRQ 實務:Checklist 看不見的,量化分析會揭露
2025-11-19
台灣企業風險治理及量化協會 楊博裕 Prometheus Yang 副理事長
企業雖然多依賴 checklist 來驗證控制是否「存在」,但現代攻擊行為早已鎖定控制在壓力下的動態失效。透過 FAIR CRQ 量化案例,文章揭示了文件合規與實際風險暴露之間的巨大落差,說明唯有以量化方式衡量控制效果與財務衝擊,企業才能真正掌握資安風險並做出有效治理決策。
-
 超越控制清單的思維:讓 TPRM 回到風險管理的本質
2025-11-07
台灣企業風險治理及量化協會 楊博裕 Prometheus Yang 副理事長
許多企業的第三方風險管理仍停留在核對控制清單與合規檢查,但這無法反映供應鏈事件對營運與財務的真實衝擊。取得 ISO 27001 等證照並不代表風險可忽略,因為實際影響取決於事件結果而非合規狀態。監管(如 SEC)與國際框架(如 NIST、NCSC)都強調,第三方風險必須被納入整體風險治理,透過事件資料化、根因分析、量化風險(如 FAIR),以及契約化與持續監管,才能將 TPRM 從合規成本轉化為真實的營運決策依據。
-
 從「打地鼠」到風險治理:為什麼我們必須改變 IT 事件應對模式
2025-11-07
台灣企業風險治理及量化協會 楊博裕 Prometheus Yang 副理事長
許多企業面對 IT 或資安事件時,只專注於快速修復而非防止再發,導致相同問題不断重演,形成「打地鼠式管理」。真正的風險管理應透過資料化、根因分析與風險量化來找到問題源頭,並將改善制度化。成熟的組織重點不在反應多快,而在於如何讓事件減少、降低風險、提升韌性。
-
 資安委外 200 萬?停機賠 3,600 萬!「高/ 中 / 低」風險評分的決策黑洞
2025-10-27
台灣企業風險治理及量化協會 楊博裕 Prometheus Yang 副理事長
多數企業資安委外風險評估僅以「高/中/低」標示,缺乏財務量化,導致決策者無法判斷實際損失與風險承受度。Gartner 指出,67% 委外失敗源自「可用性崩潰」,平均隱形成本為合約價 3.2 倍。解方是導入 Cyber Risk Quantification (CRQ),將風險等級轉換為具體財務數字,30 天內產出「委外風險報表」,協助決策者以金額化風險進行比較與當責管理。
-
 為什麼多數租車乘客只看價格,卻忽略風險成本
2025-10-24
台灣企業風險治理及量化協會 楊博裕 Prometheus Yang 副理事長
本文以「租車比價」為喻,說明多數人與企業在決策時常忽略風險成本。乘客只看租金、不看事故代價,正如企業委外僅考量成本、忽略潛在損失。唯有同時量化外包成本與風險成本,決策者才能真正落實風險當責,做出理性且可承擔的選擇。
-
 與高階主管溝通的八大守則
2025-10-25
台灣企業風險治理及量化協會 楊博裕 Prometheus Yang 副理事長
本文歸納與高階主管溝通的八大守則:了解對象、條理清晰、帶解方不只問題、明確說明延誤原因與對策、善用說故事技巧、提早預警避免突發、以主管視角轉譯議題、內容精簡聚焦重點。核心目標是協助主管快速理解並做出有效決策。
